ouyi下载,从源头识别仿冒包的风险控制法

验签溯源隔离运行动态监控

老张在搜索ouyi下载时差点装进一个高仿包,直到他发现签名对不上。下载环节的风险往往藏在细节里:一个相似图标、一段伪造的更新日志,都可能让私钥暴露。本页不讲大道理,只从真实案例拆解ouyi下载过程中如何核验来源、比对哈希、隔离运行,让每一次下载都经过风险过滤,而不是凭运气。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

ouyi下载的旧版本还能继续用吗

不建议。旧版本可能缺少最新安全补丁,容易被已知漏洞攻击。每次收到更新提示应尽快完成ouyi下载更新,并重新核对哈希值。

安装时权限最小化

ouyi下载后安装时仅授予必要权限,拒绝通讯录、短信等无关请求,降低恶意包窃取验证码或联系人信息的可能。

运行时隔离环境

将ouyi下载的APP安装在独立工作资料中,与日常社交应用隔离,即使出现异常也无法横向读取其他应用数据。

ouyi下载全流程的风险控制操作步骤

打开官网帮助中心获取安装包哈希值,下载后使用校验工具比对SHA256;安装前关闭未知来源选项,安装后立即在设置中查看应用签名详情;首次启动时拒绝非必要权限请求,并开启系统级安全扫描,确保ouyi下载的每个环节都有验证记录。

为什么ouyi下载必须从官方渠道获取

第三方站点常通过搜索引擎广告投放篡改过的ouyi下载包,一旦安装,恶意模块可记录键盘输入并回传。官方渠道提供签名校验和版本回溯,用户可随时核对更新日志与哈希值,确保所用版本未被篡改,这是风险控制的第一道防线。

ouyi下载后不可忽视的持续风控习惯

定期比对版本哈希

每次ouyi下载更新后重新核对哈希值,防止增量更新被劫持替换,确保运行版本与官方发布完全一致。
增量更新快速验证

ouyi下载支持增量包快速校验,更新时仅下载差异部分并验证签名,既节省流量又缩短风险暴露窗口。

下载前先验签名

ouyi下载前必须核对安装包的数字签名与官方公布指纹是否一致,避免仿冒包植入恶意代码,从源头阻断私钥泄露风险。
异常登录实时提醒

ouyi下载账户绑定设备指纹,新设备登录需二次验证,异常活动即时推送提醒,防止未授权访问。

新手第一次ouyi下载该注意什么

小李第一次ouyi下载时,先访问官网找到下载页,复制安装包链接到校验工具生成哈希,与页面公示值比对一致才安装。安装后他关闭了“允许未知来源”,并在设置中开启应用锁。首次打开只授予存储权限,拒绝位置和通讯录。他还把下载包备份在加密文件夹,方便日后核对。这套习惯让他避开了三次仿冒包推送。

启用应用锁与生物识别

为ouyi下载的APP单独设置应用锁和指纹验证,即使设备临时离手,他人也无法直接打开应用进行敏感操作。
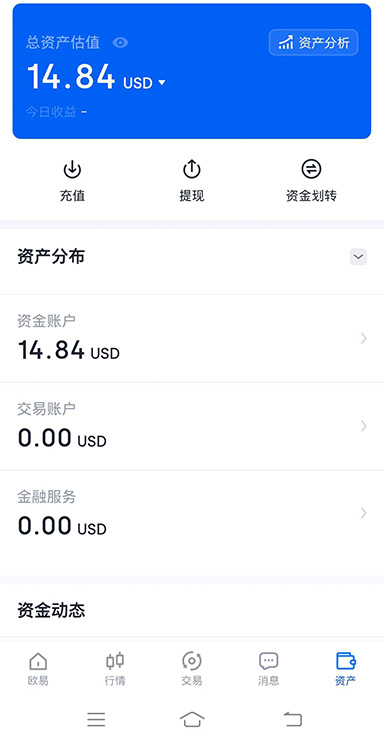
ouyi下载APP风险控制面板

ouyi下载生态中的安全服务

下载包哈希公示页

官方页面实时公示ouyi下载各版本安装包的SHA256值,用户可自行比对,杜绝中间人替换。

设备环境安全检测

ouyi下载启动时自动检测设备是否root或越狱,提示环境风险,建议在纯净系统中使用。

权限使用记录查询

ouyi下载的APP内提供权限调用日志,用户可查看每次敏感权限的使用时间和场景,便于发现异常行为。
关注异常网络请求

ouyi下载

ouyi下载后观察应用是否在后台频繁连接未知地址,可借助系统网络监控发现异常外联,及时切断风险。
ouyi下载 常见问题指南

1ouyi下载后如何确认没有残留恶意模块
安装后使用手机自带安全扫描或可信杀毒工具全盘扫描,并查看应用行为记录,若发现后台频繁联网或读取无关数据,立即卸载并修改相关密码。
2ouyi下载的安装包如何验证是否被篡改
下载后使用系统自带或第三方哈希工具计算SHA256,与官网公示值逐位比对。不一致说明包被修改,立即删除并从官方渠道重新下载。
3ouyi下载后需要开启哪些权限才安全
仅开启存储权限用于更新和缓存,通知权限用于接收安全提醒。通讯录、短信、位置等一律拒绝,这些权限与ouyi下载的核心功能无关。
4签名校验与完整性保护
ouyi下载的安装包内置数字签名,每次启动自动校验核心文件完整性,发现篡改立即阻止运行并提示重新下载。
5ouyi下载时手机提示“危险应用”怎么办
先取消安装,检查下载来源是否为官网。若确认官网包仍报毒,可能是旧版签名冲突,联系官方客服获取最新签名信息,不要强行忽略提示。

ouyi下载风险控制清单:你漏了哪一步?

仿冒包不会提前打招呼。现在就打开官网核对哈希、检查签名、设置应用锁,把ouyi下载的风险控制在安装之前。